AI സൈബർ സുരക്ഷക്ക് വെല്ലുവിളി?
എം.ജി. സർവകലാശാലയിലെ മാർക്ക് പോർട്ടൽ വിവാദവും പരീക്ഷ മാറ്റിവെക്കലും ഡിജിറ്റൽ ലോകത്തെ സുരക്ഷ ഭീഷണി മൂലമോ?
ഡോ. ജോസഫ് പി വർഗീസ്
കോട്ടയം: കൃത്രിമബുദ്ധിയുടെ (AI) വളർച്ച ഡിജിറ്റൽ ലോകത്ത് സൈബർ സുരക്ഷാ വെല്ലുവിളികൾ വർധിപ്പിക്കുമ്പോൾ പാസ്വേഡ് സുരക്ഷയും ഡാറ്റാ സംരക്ഷണവും സ്ഥാപനങ്ങളുടെ പ്രധാന ഉത്തരവാദിത്തമായി മാറുന്നു. മഹാത്മാഗാന്ധി സർവകലാശാലയിലെ ഇൻ്റേണൽ മാർക്ക് രേഖപ്പെടുത്തൽ സംവിധാനത്തെച്ചൊല്ലിയുള്ള വിവാദവും വെബ് ആപ്ലിക്കേഷനുകൾക്ക് സുരക്ഷാഭീഷണിയുണ്ടെന്ന മുന്നറിയിപ്പിനെത്തുടർന്ന് പരീക്ഷകൾ മാറ്റിവെച്ച സംഭവവും ഡിജിറ്റൽ സംവിധാനങ്ങളുടെ സുരക്ഷയും വിശ്വാസ്യതയും സംബന്ധിച്ച ചർച്ചകൾക്ക് വഴിയൊരുക്കുന്നു.
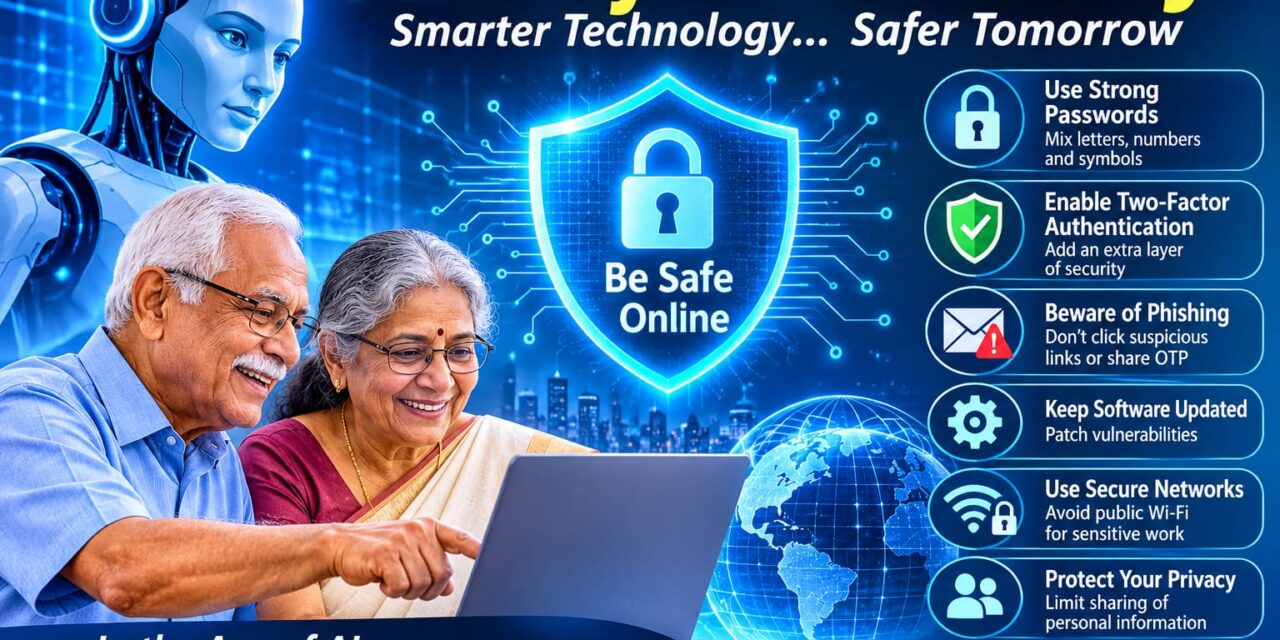
ഓൺലൈൻ ബാങ്കിങ്, വിദ്യാഭ്യാസം, സർക്കാർ സേവനങ്ങൾ, വ്യാപാരം തുടങ്ങിയ മേഖലകൾ ഡിജിറ്റൽ സംവിധാനങ്ങളെ ആശ്രയിക്കുന്ന സാഹചര്യത്തിൽ പാസ്വേഡുകളുടെ സുരക്ഷയ്ക്ക് വലിയ പ്രാധാന്യമുണ്ട്. എളുപ്പത്തിൽ ഊഹിക്കാവുന്ന പാസ്വേഡുകളും ഒന്നിലധികം അക്കൗണ്ടുകളിൽ ഒരേ പാസ്വേഡ് ഉപയോഗിക്കുന്നതും സൈബർ ആക്രമണങ്ങൾക്ക് വഴിയൊരുക്കുന്നു. AI സംവിധാനങ്ങൾ സൈബർ തട്ടിപ്പിനായി പാസ്വേഡുകൾ കണ്ടെത്തുന്നതിനും വിവരങ്ങൾ വിശകലനം ചെയ്യുന്നതിനു മുള്ള കഴിവുകൾ ആർജിച്ചു എടുത്തിട്ടണ്ടന്നത് ഗൗരവകരമാണ്. അതു മറി കടക്കാൻ
പാസ്വേഡുകൾക്ക് പുറമെ ടു-ഫാക്ടർ ഓതന്റിക്കേഷൻ (2FA), മൾട്ടി-ഫാക്ടർ ഓതന്റിക്കേഷൻ (MFA), പാസ്കീകൾ, പാസ്വേഡ് മാനേജറുകൾ എന്നിവ ഉപയോഗിക്കുന്നത് സുരക്ഷ വർധിപ്പിക്കും. സോഫ്റ്റ്വെയർ അപ്ഡേറ്റുകൾ, ഡാറ്റാ ബാക്കപ്പ്, പ്രവേശനാനുമതികളുടെ നിയന്ത്രണം, സുരക്ഷാ പരിശോധനകൾ എന്നിവയും അനിവാര്യമാണ്. അടുത്ത കാലത്ത് നടന്ന
എം.ജി. സർവകലാശാലയിലെ മാർക്ക് പോർട്ടൽ വിവാദം സൈബർ സുരക്ഷയുടെ ആശങ്കകൾ ഉയർത്തുന്നതായിരുന്നു
എം.ജി. സർവകലാശാലയിലെ നാലുവർഷ ബിരുദ പ്രോഗ്രാമിന്റെ (FYUGP) ഇൻ്റേണൽ മാർക്കുകൾ തയ്യാറാക്കുന്നതിനുള്ള ഡിജിറ്റൽ സംവിധാനത്തെച്ചൊല്ലിയാണ് അധ്യാപക സംഘടനകൾ തമ്മിൽ ആരോപണങ്ങൾ ഉയർത്തിയിരുന്നത്. ഇൻ്റേണൽ മാർക്ക് തയ്യാറാക്കാൻ ഉപയോഗിച്ച CCA Generator ലിങ്കിൽ അനധികൃത ഇടപെടൽ നടന്നുവെന്ന് കേരള പ്രൈവറ്റ് കോളേജ് ടീച്ചേഴ്സ് അസോസിയേഷൻ (KPCTA) ആരോപിക്കുകയും അന്വേഷണം ആവശ്യപ്പെടുകയും ചെയ്തു.
എന്നാൽ, അധ്യാപകർക്ക് മാർക്ക് തയ്യാറാക്കാൻ സഹായിക്കുന്ന ഉപകരണം മാത്രമാണ് തങ്ങൾ വികസിപ്പിച്ചതെന്നും അത് സർവകലാശാലയുടെ ഔദ്യോഗിക മാർക്ക് എൻട്രി സംവിധാനമല്ലെന്നും എ.കെ.പി.സി.ടി.എ. വിശദീകരിച്ചു. സർവകലാശാലയുടെ ഔദ്യോഗിക വെബ്സൈറ്റോ പോർട്ടലുകളോ ഹാക്ക് ചെയ്യപ്പെട്ടിട്ടില്ലെന്ന് അധികൃതരും വ്യക്തമാക്കിയിരുന്നു. വിവാദത്തെത്തുടർന്ന് ഔദ്യോഗിക ഫോം മാത്രം ഉപയോഗിക്കണമെന്ന് സർവകലാശാല കോളേജുകൾക്ക് നിർദേശം നൽകി. കഴിഞ്ഞ മാസം
എം.ജി. യൂണിവേഴ്സിറ്റി പരീക്ഷകൾ മാറ്റിവെച്ചതും സൈബർ സുരക്ഷാ ഭീഷണിയെ തുടർന്നായിരുന്നു.
വെബ്സൈറ്റുകളുടെയും വെബ് ആപ്ലിക്കേഷനുകളുടെയും പ്രവർത്തനത്തെ ബാധിച്ചേക്കാവുന്ന ഗുരുതര സുരക്ഷാ പിഴവിനെക്കുറിച്ചുള്ള മുന്നറിയിപ്പിനെത്തുടർന്ന് 2026 ഒക്ടോബർ 23-ന് നടത്താനിരുന്ന പരീക്ഷകൾ എം.ജി. സർവകലാശാല മാറ്റിവെച്ചത്.
PHP സാങ്കേതികവിദ്യയുമായി ബന്ധപ്പെട്ട ‘PHP2Shell’ സുരക്ഷാ പിഴവിനെക്കുറിച്ചുള്ള മുന്നറിയിപ്പിന്റെ പശ്ചാത്തലത്തിൽ സർവകലാശാല വെബ് ആപ്ലിക്കേഷനുകൾ താൽക്കാലികമായി ഓഫ്ലൈനാക്കി. നാഷണൽ ഇൻഫോർമാറ്റിക്സ് സെന്റർ (NIC) സുരക്ഷാ പരിശോധനകൾ നടത്തുകയും അതിന്റെ നിർദേശങ്ങൾക്കനുസരിച്ച് തുടർനടപടികൾ സർവകലാശാല സ്വീകരിച്ചത്.
വിദ്യാഭ്യാസ സ്ഥാപനങ്ങൾ ഉൾപ്പെടെയുള്ള പൊതുസംവിധാനങ്ങൾ ഔദ്യോഗിക ഡിജിറ്റൽ പ്ലാറ്റ്ഫോമുകൾ വ്യക്തമായി അറിയിക്കുകയും അനുമതിയുള്ളവർക്ക് മാത്രം പ്രവേശനം ഉറപ്പാക്കുകയും വേണം. മാർക്ക്, വിദ്യാർത്ഥികളുടെ വ്യക്തിഗത വിവരങ്ങൾ തുടങ്ങിയവ കൈകാര്യം ചെയ്യുന്ന സംവിധാനങ്ങളിൽ ഓഡിറ്റ് ലോഗുകൾ, ഡാറ്റ എൻക്രിപ്ഷൻ, സുരക്ഷിത ബാക്കപ്പ്, MFA, സമയബന്ധിത അപ്ഡേറ്റുകൾ എന്നിവ നടപ്പാക്കണം.
സൈബർ സുരക്ഷ ഒരു സാങ്കേതിക വിഭാഗത്തിന്റെ മാത്രം ഉത്തരവാദിത്തമല്ല. ഭരണനേതൃത്വം, സാങ്കേതിക വിദഗ്ധർ, ജീവനക്കാർ, ഉപയോക്താക്കൾ എന്നിവരുടെ കൂട്ടായ പങ്കാളിത്തം ആവശ്യമാണ്. സുരക്ഷാ വീഴ്ചകൾ സംബന്ധിച്ച ആരോപണങ്ങളിൽ സ്വതന്ത്രവും നിഷ്പക്ഷവുമായ പരിശോധനയിലൂടെ വസ്തുതകൾ കണ്ടെത്തുകയും കുറ്റം തെളിയുന്നതുവരെ ആരെയും കുറ്റക്കാരായി പ്രഖ്യാപിക്കാതിരിക്കുകയും വേണം.
AIയുടെ കാലത്ത് ഡിജിറ്റൽ സുരക്ഷ ഉറപ്പാക്കുന്നത് സാങ്കേതിക പുരോഗതിയുടെ മാത്രം വിഷയമല്ല; സ്വകാര്യത, ഉത്തരവാദിത്തം, പൊതുസേവനങ്ങളുടെ വിശ്വാസ്യത എന്നിവ സംരക്ഷിക്കുന്ന സാമൂഹിക ഉത്തരവാദിത്തം കൂടിയാണ്.